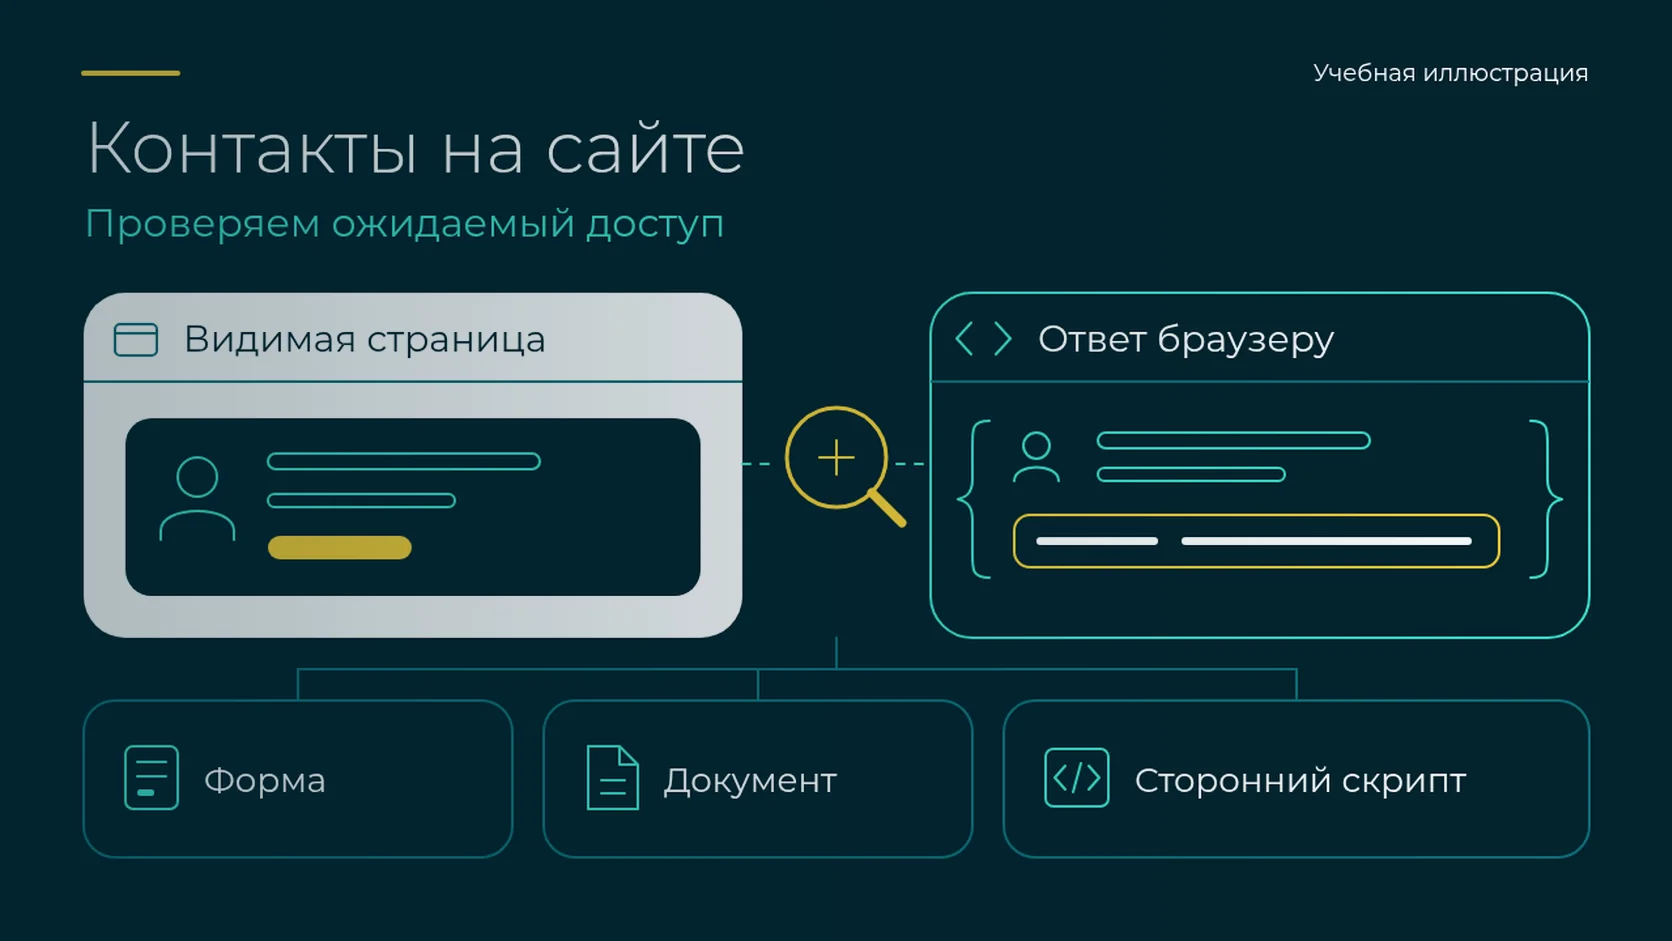
Проверка сайта на безопасность должна включать путь контактов: где они опубликованы, какие ответы получает браузер и кому уходят данные формы. Открытый рабочий телефон не обязательно означает утечку. Проблема начинается там, где сведения доступны не тем получателям, для которых предназначены, или в объёме, который владельцу сайта не нужен.
Я бы начал с перечня разрешённых публикаций. Без него команда способна потратить время на общий номер отдела продаж и пропустить личный телефон в старом прайсе. Здесь разбираем семь возможных мест раскрытия контактов, без утверждения, что у вашего сайта уже есть утечка. Проверка паролей, серверных уязвимостей и прав в закрытых кабинетах требует отдельного задания.
Обновлено: 15.10.2026.
Назначение контактов определяют до технического разбора
Определите, кто вправе видеть каждый набор контактов и зачем он нужен получателю. Общий телефон компании, номера сотрудников и обращения клиентов требуют разных правил доступа. W3C описывает минимизацию данных как принцип проектирования (W3C TAG, Privacy Principles, Data Minimization). Этот принцип помогает составить карту, но не заменяет правовую оценку вашего сайта.
Возьмите перечень страниц, файлов и интеграций, который уже есть у ответственного за сайт. Отметьте, где контакты должны быть открыты, где доступны сотрудникам, а где передаются выбранному подрядчику. Если правила неизвестны, сначала назначьте человека, который может их определить.
Не называйте любой найденный телефон утечкой. И не считайте сведения закрытыми лишь потому, что на странице нет заметной кнопки. Дальше проверка будет сопоставлять ожидаемый доступ с фактическим, поэтому точность этого перечня важнее количества найденных адресов.
Кому форма передаёт контакт и какие поля нужны каждому получателю?
Проверьте запрос формы, ответ после отправки, адрес страницы и события аналитики на безопасных тестовых значениях. Чувствительные сведения в адресе могут попадать в историю и журналы (RFC «HTTP Semantics», раздел «Disclosure of Sensitive Information in URIs»). Состав передаваемых данных нужно сопоставить с назначением каждого получателя. Сам выбор способа отправки не объясняет, кто получит телефон после приёма обращения.
Попросите разработчика показать запрос в инструментах браузера. Проверьте, нет ли тестового контакта в адресе страницы после отправки и не включили ли его в параметры аналитического события. Google Analytics отдельно описывает ограничения на передачу распознаваемых персональных данных (Google Analytics, «Как избежать отправки персональных данных»). Это правило продукта, не заключение о соблюдении закона конкретной компанией.
Разберитесь с журналами. Если в них остаётся контакт, ответственный должен показать, кто читает такую запись и зачем её сохраняют, прежде чем команда решит, достаточно ли исправить только форму. OWASP рекомендует исключать, маскировать или защищать чувствительные данные и ограничивать доступ к журналам (OWASP, Logging Cheat Sheet, Data to exclude).
Тест не должен создавать чужую заявку. Используйте согласованные значения, которые команда отличит от реального обращения, и заранее определите, где можно проследить результат.
Контактная ссылка раскрывает номер независимо от оформления
Сопоставьте видимый текст, адреса контактных ссылок и данные страницы с перечнем разрешённых публикаций. Ссылка для звонка содержит номер в своём адресе, даже когда на экране написано «связаться с менеджером» (MDN, The anchor element, Linking to telephone numbers). Скрытие текста средствами оформления не удаляет значение, которое уже передано браузеру, поэтому проверять нужно саму передачу.
Пройдите подвал, раздел контактов, всплывающие окна и блоки заказа звонка. У каждой публикации должен быть понятный владелец. Если общий номер отдела продаж нужен покупателям, его присутствие ожидаемо; личный номер в забытом блоке требует отдельного решения.
Когда обнаружили лишний номер, запишите страницу и место публикации без копирования полного телефона в общий отчёт. Ответственному передайте точную ссылку в согласованном канале. После удаления попросите его открыть страницу заново и сравнить видимый блок с адресом контактной ссылки: оба должны соответствовать принятому решению.
Для снижения риска внешнего сбора данных о посетителях вашего сайта и номерах сотрудников можно посмотреть задачи StopParsing. Это не замена проверке всех утечек: назначение опубликованного номера и состав данных на странице остаются отдельной работой владельца сайта.
Что осталось в скачиваемом прайсе после изменения контакта на странице?
Проверяйте конечный файл, который получает посетитель, включая скрытые сведения и старые версии. В таблицах могут оставаться комментарии, свойства документа и скрытые листы. Microsoft описывает их поиск через инспектор документов и отдельно предупреждает об ограничениях удаления (Microsoft Support, Remove hidden data and personal information by inspecting documents, вкладка Excel). Исправление исходного макета не подтверждает, что прежний файл перестал быть доступен.
В условном прайсе менеджер заменил телефон на общем листе, но сохранил старый контакт в скрытой вкладке. Это иллюстрация для проверки, не найденная утечка у клиента. Откройте копию конечной выгрузки и посмотрите её так, как увидит получатель.
Не пропустите PDF. Попросите владельца документа проверить конечный файл, включая комментарии и сведения о документе, затем повторить поиск по тем данным, которые он собирался убрать. Приёмку проводите на экспортированной копии; отметка об изменении исходного макета этого не заменяет.
Отключение списка файлов в каталоге не запрещает получение известного файла. Запрет индексации тоже не управляет правами доступа (nginx, ngx_http_autoindex_module; Google Search, Block Search indexing with noindex). Закрытый прайс нужно защищать на выдаче, а открытый очищать до публикации.
Карточки сотрудников сверяют с актуальными правилами публикации
Проверьте, какие номера, должности и способы связи опубликованы в карточках людей. Оценивать нужно назначение сведений, их актуальность и необходимый объём. Даже в намеренно открытой рабочей карточке со временем остаётся прежний контакт или появляется личный номер. Техническая проверка найдёт значение, а решение о публикации принимает ответственный.
Начните со сменивших роль. Если человек уже не принимает обращения по прежнему направлению, ответственный должен сверить карточку с текущими правилами компании и проверить, не повторяется ли номер в приложенном документе. За файл и страницу могут отвечать разные люди.
Не собирайте для отчёта полную копию чужих личных контактов. Достаточно указать ответственному место и характер расхождения. Проверка не должна сама создавать новый общедоступный список сотрудников с телефонами.
StopParsing включает номера ваших сотрудников в заявленный круг защиты. Это не обещание удалить любые упоминания из интернета, исправить кадровые карточки или сделать опубликованные сведения недоступными всем читателям.
Какие лишние поля получает браузер при открытии страницы без авторизации?
Откройте страницу без входа в согласованной тестовой среде и проверьте, какие поля получает обычный посетитель. Интерфейс может показывать только часть ответа, хотя остальные значения уже доступны получателю. OWASP описывает риск избыточных свойств объекта и рекомендует возвращать разрешённый набор данных с проверкой прав (OWASP API Security, Broken Object Property Level Authorization). Скрытый столбец на экране эту задачу не решает.
Вместе с разработчиком сопоставьте ответы для обычного посетителя и сотрудника в согласованной тестовой среде. У каждого поля спросите, зачем оно нужно этой роли. Если телефон ответственного менеджера нужен пользователю кабинета, это ещё не основание передавать весь список сотрудников.
Посмотрите и на начальные данные, встроенные в страницу. Если значение передали браузеру заранее, позднее скрытие блока не отзовёт полученные сведения. Убирать лишние поля нужно при подготовке ответа, а проверку повторять для нужных ролей.
В записи нашего замера Вордстата от 02.09.2026 по России для запроса «152-ФЗ персональные данные» указано тридцать четыре тысячи девятьсот шестьдесят один показ в месяц. Это историческая внутренняя запись, без нового замера в этой статье. Это исторический спрос на сведения о законе, без оценки числа утечек. Основания обработки обсуждают с ответственным за правовые вопросы; технический разбор передачи контактов не даёт правового заключения.
Кому сторонний код отправляет данные до заполнения формы и после?
Свяжите каждый сторонний скрипт с его владельцем, назначением и исходящими запросами. Код, который выполняется в контексте страницы, может иметь доступ к её данным, но его присутствие ещё не доказывает сбор контактов (OWASP, Third Party JavaScript Management Cheat Sheet). Проверяйте конкретный состав передачи до заполнения формы и после него. Для такого разбора нужны безопасные тестовые значения.
Когда карта передач составлена, можно обсудить свои сайты и номера со StopParsing. Команда начинает с разбора доступных системам сбора сведений и предлагает план защиты. Разработчик отдельно проверяет права на закрытые данные приложения.
Попросите ответственного показать список подключений, включая загрузчики других скриптов. У каждого подключения укажите сотрудника, который может объяснить его назначение. Не обвиняйте подрядчика, пока не проверили конкретную передачу и согласованный состав данных.
Инструменты браузера показывают содержимое запросов и их инициатора (Chrome DevTools, Network, Payload и Initiator). Сопоставьте отправленные поля с согласованной задачей виджета. Если сервису нужен только факт отправки формы, передачу полного телефона нужно обсуждать отдельно. Браузерная запись не показывает дальнейшие пересылки между серверами. Их проверяют отдельно по журналам и настройкам принимающей стороны через ответственного.
Проверка целостности внешнего файла помогает обнаружить его изменение, но не делает безопасным поведение уже разрешённого скрипта (MDN, Subresource Integrity). Поэтому наличие технической защиты загрузки не закрывает вопрос о том, что именно код отправляет получателям.
Где могут оставаться контакты после исправления основной страницы вашего сайта?
Проверьте известные владельцу тестовые окружения, поддомены, резервные и старые файлы. Исправление основной страницы не подтверждает исправление каждой копии. OWASP отдельно рассматривает риск забытых и резервных материалов (OWASP WSTG, Review Old Backup and Unreferenced Files). Начинайте с внутреннего перечня своих ресурсов и согласованных прав проверки, без перебора чужих адресов и вмешательства в чужие системы.
Сверьте перечень с теми, кто выкладывает файлы и поддерживает тестовые версии. Старая версия прайса иногда остаётся по известному адресу после замены ссылки на основной странице. Отсутствие файла в поиске не подтверждает запрет на скачивание.
Назначьте владельца каждой найденной копии. Если она нужна для работы, согласуйте доступ; если нет, передайте задачу ответственному за размещение. Это инструкция для вашей команды, без результатов проверки конкретных компаний.
Как передать находку ответственному и принять исправление по повторному сценарию?
Для каждого расхождения запишите ресурс, ожидаемый доступ, наблюдаемую передачу, получателя и способ повторной проверки. Не смешивайте найденное значение с доказанной нежелательной утечкой. Проверка контактов также не охватывает всю безопасность приложения: пароли, уязвимости сервера и права в закрытых кабинетах требуют отдельных работ, даже если эта карта данных выглядит правильно.
| Место | Проверка только экрана | Проверка данных |
|---|---|---|
| Форма | Показано сообщение об отправке | Состав полей соответствует задаче получателя |
| Контактная ссылка | Номер не виден в тексте | В адресе ссылки тоже нет лишнего контакта |
| Прайс | Контакт убран с первого листа | Конечный файл проверен вместе со скрытыми сведениями |
| Карточка сотрудника | Текст на странице обновлён | Контакт актуален и в приложенных документах |
| Ответ сайта | Столбец скрыт в интерфейсе | Лишнее поле не передано этой роли |
| Сторонний скрипт | Виджет выглядит исправным | Проверены получатель и отправленные поля |
| Копия | Основная страница исправлена | Известные версии проверены по отдельности |
- Согласуйте, какие данные должны оставаться закрытыми.
- Пройдите известные места публикации и передачи.
- Отдайте конкретные расхождения исполнителям.
- После изменений повторите исходный сценарий и сохраните результат.
StopParsing работает с вашими сайтами, формами захвата и номерами сотрудников, снижая риск сбора. У сервиса нет обещания абсолютной защиты. Стоимость определяют после разбора объёма, а не по универсальной цене из статьи.
Частые вопросы о контактах на сайте
Проверка контактов начинается с правил публикации и заканчивается повторным выполнением согласованного сценария. Найденный телефон ещё нужно сопоставить с назначением страницы и правами получателя. Принимайте работу по конкретным изменениям данных, без общего заключения о безопасности всего приложения. Эти вопросы помогают определить границы задания и не закрыть полезный способ связи с компанией.
Когда опубликованный рабочий номер нужно считать проблемой, а когда он нужен покупателям?
Если компания намеренно публикует общий номер отдела продаж для покупателей, такая публикация сама по себе не означает утечку. Повод для исправления появляется, если вместо него указан личный телефон или сведения устарели. Уточните, какой номер нужен на этой странице и кто обновляет карточку после смены сотрудника.
Нужно ли проверять файлы и ответы сайта после удаления контакта с видимой страницы?
Да. Проверьте скачиваемый файл, контактную ссылку, ответ приложения и известные копии. Удаление видимого блока не подтверждает, что контакт исчез из остальных мест публикации и передачи.
Можно ли по результату работы StopParsing сделать вывод о безопасности всего приложения компании?
Нет. StopParsing защищает ваши сайты, формы захвата и номера сотрудников от систем сбора. Права доступа, состав ответов и поведение подключений проверяют отдельно; абсолютная защита не обещана.
Источники
Для адресов запросов полезен HTTP Semantics, раздел Disclosure of Sensitive Information in URIs. Скрытые данные таблиц описаны в инструкции Microsoft Document Inspector, вкладка Excel. Состав ответов разобран в OWASP API Security, Broken Object Property Level Authorization. Поведение внешнего кода рассматривает OWASP Third Party JavaScript Management Cheat Sheet.
Эти документы объясняют отдельные механизмы. Ни один из них не удостоверяет безопасность конкретного сайта.
Подготовьте список собственных сайтов и рабочих номеров, затем оставьте заявку на проверку в StopParsing. Права доступа к файлам, состав ответов и поведение сторонних скриптов проверьте с разработчиком отдельно.